
Aplicación técnica · Continuidad industrial
Del inventario técnico al riesgo económico: cuánto puede costar una falla de ciberseguridad OT
Una evaluación útil debe relacionar activos, accesos y respaldos con horas de producción, recuperación y consecuencias concretas para la planta.
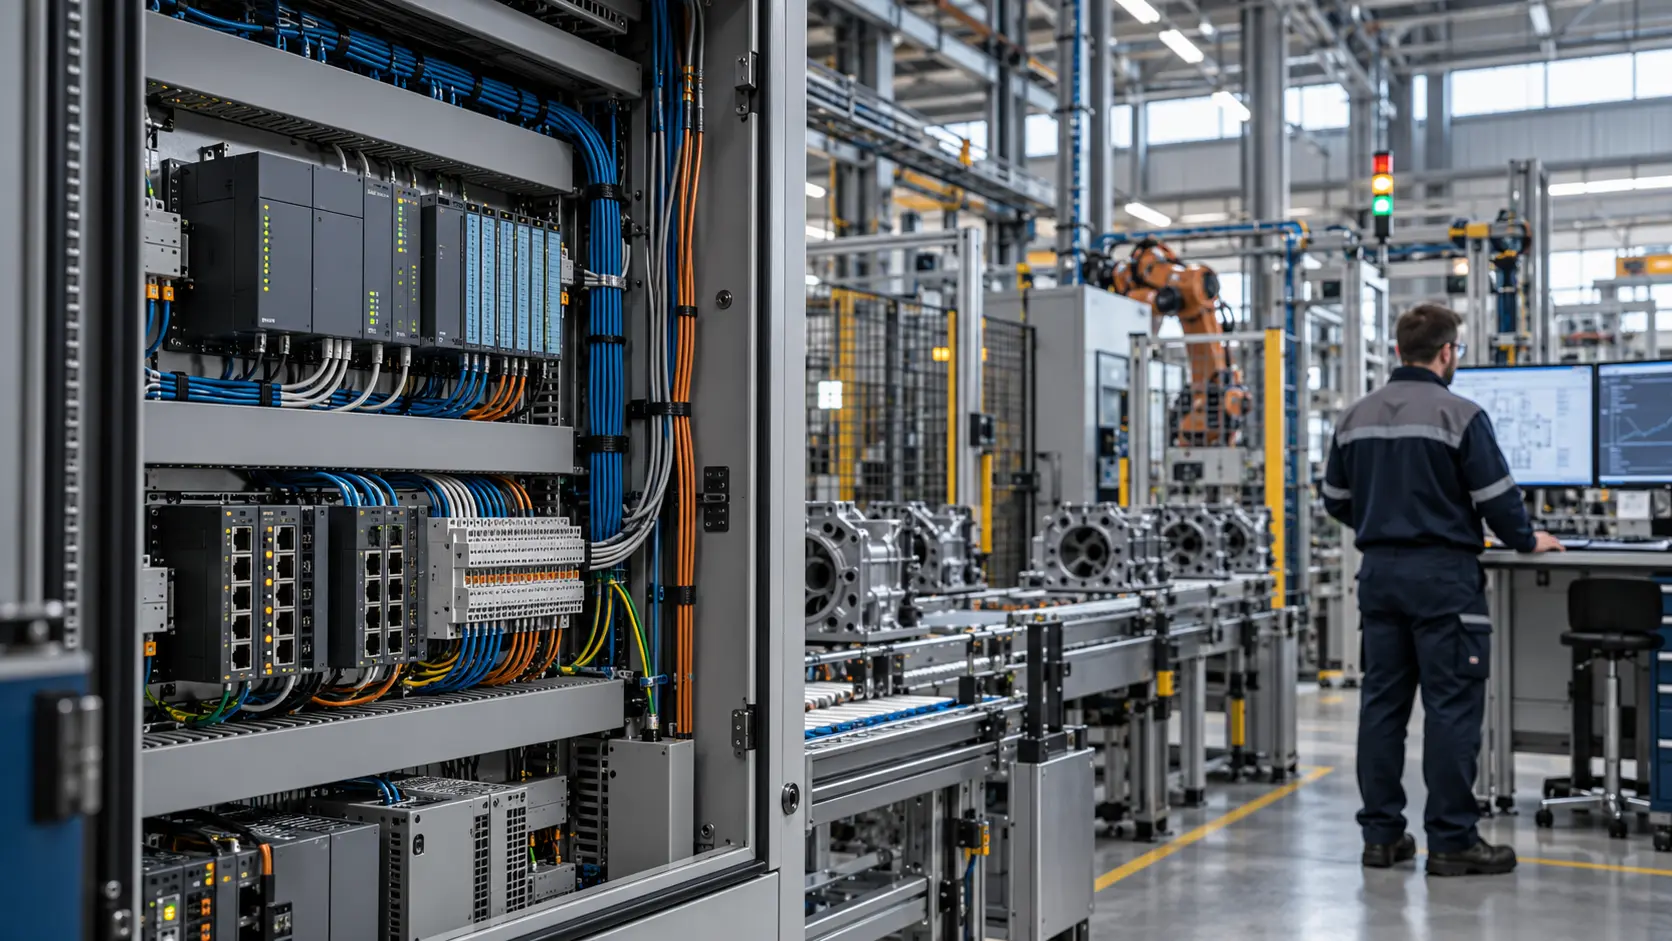
En una línea de producción, una estación de ingeniería deja de comunicarse con varios controladores. Mantenimiento todavía no sabe si se trata de una falla, una configuración incorrecta o un incidente de seguridad. La decisión inmediata es operativa: detener la línea, aislar equipos o intentar recuperar la comunicación mientras la producción continúa.
La lista de activos afectados permite iniciar el diagnóstico, pero no responde cuánto riesgo puede aceptar la empresa. Para decidir hacen falta otras preguntas: ¿cuánto producto queda comprometido?, ¿existe un respaldo probado?, ¿cuántas horas demanda recuperar cada controlador?, ¿hay una forma manual de sostener parte del proceso? y ¿qué contratos o entregas quedan expuestos?
Cuando una vulnerabilidad se convierte en una pérdida
Según el informe publicado por la International Society of Automation (ISA) el 22 de septiembre de 2026, DeNexus se incorporó a la ISA Global Cybersecurity Alliance. La comunicación indica que la plataforma de la compañía busca estimar la probabilidad y el impacto financiero de incidentes sobre tecnología operacional y priorizar mitigaciones mediante retorno u otros indicadores. ISA/IEC 62443 aporta el marco común para describir controles y arquitectura de seguridad.
La incorporación a la alianza es un hecho; la precisión de esas estimaciones es una afirmación del proveedor. No existe en la publicación un caso que permita comprobar desde afuera cómo se calcularon probabilidades o pérdidas. Aun con esa limitación, la dirección del mercado es relevante: la ciberseguridad OT comienza a presentarse como una decisión de continuidad industrial y asignación de capital.
Una vulnerabilidad crítica en un equipo secundario puede ser menos urgente que una contraseña compartida en un acceso remoto conectado con la línea principal. La severidad técnica sigue siendo importante, pero debe analizarse junto con la función del activo, sus dependencias, la posibilidad de propagación y el tiempo necesario para restaurarlo.
Construir escenarios antes de calcular dinero
El punto de partida es un inventario que refleje la operación real: PLC, HMI, estaciones de ingeniería, servidores SCADA, switches, variadores, gateways, conexiones con proveedores y versiones de software. Luego conviene agruparlos por zonas y conductos, siguiendo el enfoque de ISA/IEC 62443, y reconocer qué comunicaciones atraviesan cada límite.
A partir de esa arquitectura pueden plantearse escenarios acotados. Por ejemplo, la pérdida de una HMI durante un turno, la modificación no autorizada de una receta o la indisponibilidad de una estación de ingeniería después de reemplazar un PLC. No son casos reales ni predicciones: sirven para comprobar qué información necesita la empresa para responder.
Cada escenario debería registrar al menos:
- equipos y procesos alcanzados;
- tiempo máximo tolerable de interrupción;
- producción que puede sostenerse manualmente;
- stock intermedio o producto en riesgo;
- respaldos, repuestos y personal disponibles;
- tiempo estimado de recuperación;
- consecuencias sobre seguridad, calidad y entregas.
Con esos datos es posible comparar medidas. Segmentar una red, eliminar accesos directos, probar respaldos o disponer de un equipo de reemplazo tienen costos diferentes y reducen escenarios distintos. La estimación económica no debe presentarse como una cifra exacta si depende de supuestos no comprobados. Su función es hacer visibles esas hipótesis y ordenar decisiones.
Una evaluación acotada para comenzar
Una pyme industrial no necesita modelar toda la planta en la primera etapa. Puede seleccionar una célula, línea o servicio auxiliar importante y reconstruir su camino de recuperación.
Nodira puede acompañar ese relevamiento desde la arquitectura de automatización: identificar componentes, documentar comunicaciones, revisar accesos de mantenimiento y verificar si existen copias utilizables de programas y parámetros. Cuando el alcance requiera monitoreo pasivo, análisis especializado o cuantificación avanzada, será necesario incorporar una herramienta o partner de ciberseguridad OT.
El resultado inicial debería ser concreto: un diagrama de activos y conexiones, tres escenarios operativos, los supuestos utilizados, las brechas encontradas y un plan priorizado a 30, 60 y 90 días. También debería indicar qué quedó fuera del análisis. Esa transparencia evita que un diagnóstico preliminar se confunda con una certificación o una garantía de seguridad.
La primera mejora puede ser tan práctica como retirar un acceso remoto sin control, probar la restauración de un PLC o separar el tráfico de una celda crítica. La decisión correcta será la que reduzca una consecuencia identificada y pueda comprobarse después de implementarla.
Nodira puede relevar una instalación acotada y ayudar a convertir sus dependencias técnicas en un plan de continuidad verificable, antes de seleccionar plataformas o ampliar el alcance.