
Aplicación técnica · Continuidad operativa
Pasaporte de activos OT: qué registrar antes de que falle una máquina
Un inventario útil no termina en marca y modelo: debe ayudar a localizar el activo, entender su función y decidir cómo recuperar la producción.
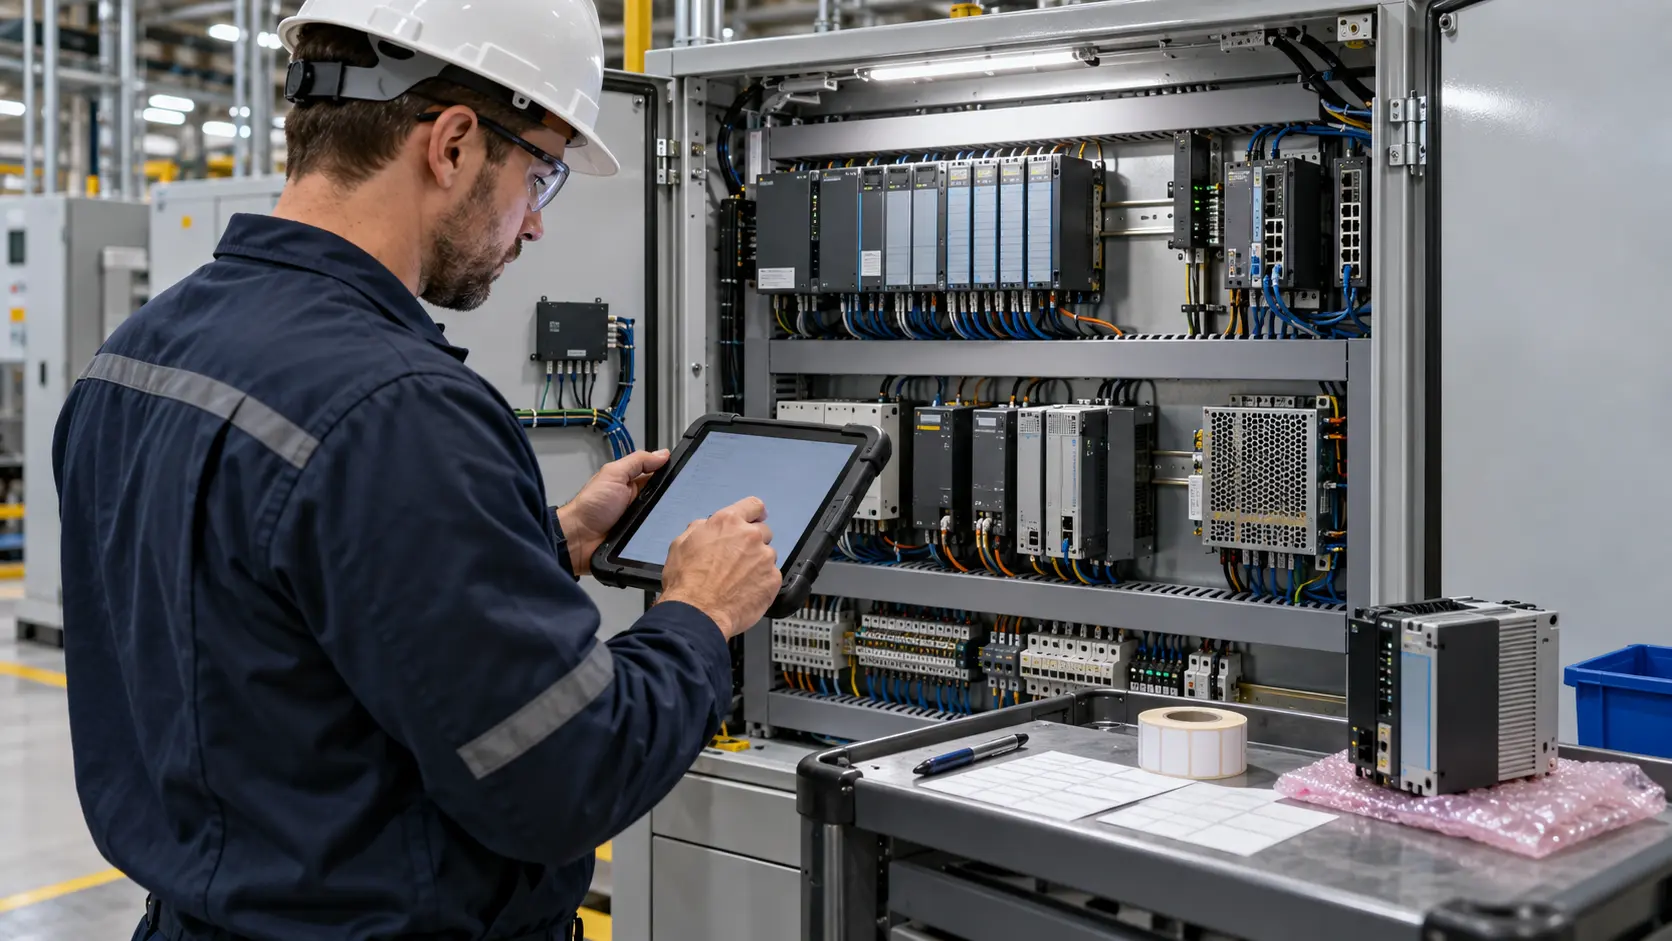
Un variador deja de arrancar una cinta transportadora. El técnico reconoce la familia, pero la etiqueta está parcialmente cubierta y nadie sabe si existe una copia de los parámetros. Compras encuentra una referencia parecida; producción necesita volver a operar; el fabricante advierte que la serie fue discontinuada. El problema ya no es identificar un componente: es reconstruir cómo funcionaba y qué reemplazo puede instalarse sin agregar otra incertidumbre.
Esa situación revela la diferencia entre una lista de equipos y un inventario preparado para continuidad. La primera confirma qué se compró alguna vez. El segundo permite localizar el activo, conocer su función y decidir cómo recuperarlo.
El alcance debe comenzar por una parte de la planta
La guía conjunta publicada por CISA el 13 de agosto de 2025 propone que los propietarios y operadores de tecnología operacional definan alcance y objetivos, identifiquen activos y atributos y construyan una taxonomía que pueda mantenerse. El documento presenta el inventario como una base para reconocer riesgos, gestionar vulnerabilidades y responder ante incidentes.
Para una industria que todavía no tiene esa información consolidada, comenzar por toda la planta puede producir meses de relevamiento y una base que envejece antes de utilizarse. Una línea crítica, una celda o un servicio auxiliar permite probar el método con un límite comprensible.
El alcance debería incluir los componentes cuya falla cambia la operación: PLC, HMI, variadores, fuentes, módulos de entrada y salida, switches, gateways, estaciones de ingeniería y software necesario para configurar o recuperar el conjunto. También conviene registrar equipos sin red. Un relé programable aislado puede detener una máquina aunque no aparezca en ninguna herramienta de descubrimiento.
La primera versión del pasaporte
Un pasaporte inicial puede mantenerse deliberadamente corto. Para cada activo debería identificar ubicación física, máquina o proceso, fabricante, modelo completo, número de serie cuando aporte trazabilidad, versión visible, alimentación, conexiones principales y criticidad operativa. Una fotografía legible ayuda a comprobar el dato, pero no reemplaza un campo estructurado.
También hace falta indicar quién puede validar la información y cuándo fue revisada. La versión anotada durante una recorrida puede no coincidir con el firmware real; un repuesto en depósito puede tener una revisión incompatible; un archivo llamado ‘backup final’ puede no haber sido restaurado nunca. El pasaporte debe distinguir confirmado, pendiente y no disponible.
La criticidad se vuelve más útil cuando describe una consecuencia observable. ‘Alta’ aporta poco si no explica que el equipo detiene toda la línea, que no existe operación manual o que el reemplazo requiere reprogramación. Ese contexto permite priorizar el siguiente paso sin inventar una cuantificación económica.
Descubrir activos sin poner en riesgo el control
Parte del inventario puede construirse mediante recorridas, documentación, programas y entrevistas con mantenimiento. Las herramientas de descubrimiento pasivo pueden complementar esa tarea al observar comunicaciones existentes. Un escaneo activo sobre una red OT no debería ejecutarse como si fuera una red administrativa: algunos dispositivos antiguos reaccionan mal a consultas inesperadas o a un volumen de tráfico fuera de lo normal.
Antes de usar una herramienta hay que acordar método, ventana, responsables y límites. Si el fabricante de una máquina restringe el acceso o la modificación, esa condición también forma parte del pasaporte. La ausencia de información no debe completarse por semejanza con otro equipo.
La ciberseguridad aparece aquí como condición de continuidad. Conocer direcciones, accesos, versiones y dependencias ayuda a proteger y recuperar la instalación, pero el relevamiento inicial no equivale a una auditoría ni a una certificación. Cuando el alcance incluya monitoreo especializado, análisis de vulnerabilidades o respuesta a incidentes, la evaluación debe realizarse junto con un especialista en ciberseguridad OT y con responsabilidades definidas.
Un registro que crece con la base instalada
El pasaporte puede empezar con identidad, ubicación, función y criticidad. En revisiones posteriores puede sumar respaldos, parámetros, firmware, topología, repuestos disponibles, alternativas de reemplazo y una prueba documentada de recuperación. La frecuencia no debería fijarse igual para todos los activos: depende de los cambios, la criticidad y las recomendaciones del fabricante.
Nodira puede relevar una célula, ordenar sus activos y entregar una primera matriz de recuperación. Cada sustitución, ampliación o intervención posterior debería actualizar ese registro. De ese modo, cada componente reemplazado conserva su relación con la función, los parámetros y la historia técnica de la instalación.
La prueba más simple consiste en elegir un activo y pedir que otro técnico, sin depender de la memoria de quien lo instaló, localice el respaldo, identifique un repuesto compatible y describa los pasos para volver a producir. Todo dato que falte durante ese recorrido define la siguiente mejora del pasaporte.